
本次更新累计修复1094个微软产品安全漏洞

概述
微软于2026年11月10日发布2026年度11月份安全更新。本次更新累计修复1094个微软产品安全漏洞,涵盖77个严重漏洞、1016个重要漏洞和1个中危漏洞。从漏洞影响类型分布来看,主要涉及权限提升漏洞、远程代码执行漏洞、信息泄露漏洞、拒绝服务漏洞、欺骗漏洞、安全功能绕过漏洞和篡改漏洞等类型。影响Windows 10、Windows 11、Windows Server、Microsoft .NET、Microsoft SQL Server(59)、Microsoft Office(174)、Microsoft SharePoint(27)、Microsoft Azure(20)、Microsoft Exchange Server(9)等多个产品系列。
本次补丁修复了一个微软Outlook零日漏洞CVE-2026-124194和多个重要漏洞。其中5个严重漏洞CVE-2026-113862、CVE-2026-118146、CVE-2026-118148、CVE-2026-118207、CVE-2026-119952和重要漏洞CVE-2026-96077、CVE-2026-112970、CVE-2026-112791、CVE-2026-121662、CVE-2026-97013非常容易被攻击者利用,建议重点关注。

零日漏洞详情
1.CVE-2026-124194 Microsoft Outlook Spoofing Vulnerability欺骗漏洞
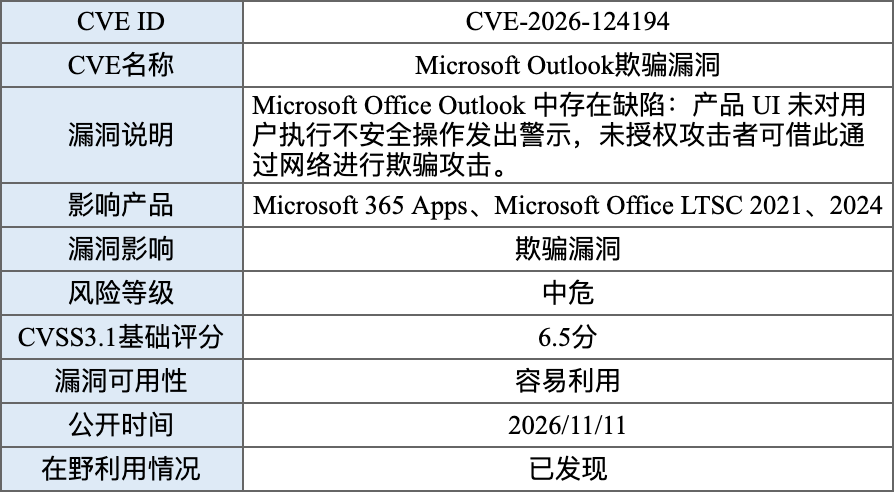
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-124194

核心漏洞详情
1. CVE-2026-113862 Windows Network Address Translation (NAT) Remote Code Execution Vulnerability 远程代码执行漏洞
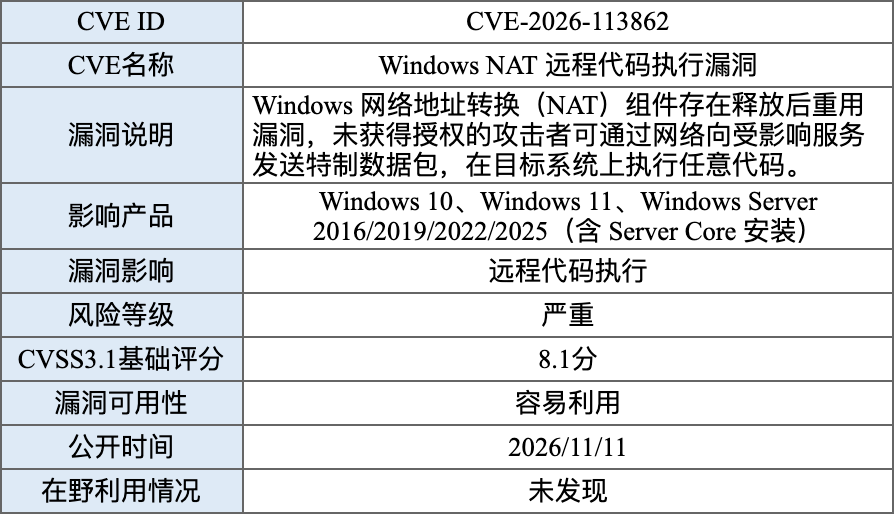
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-113862
2. CVE-2026-118146 Windows Active Directory Domain Services Remote Code Execution Vulnerability 远程代码执行漏洞
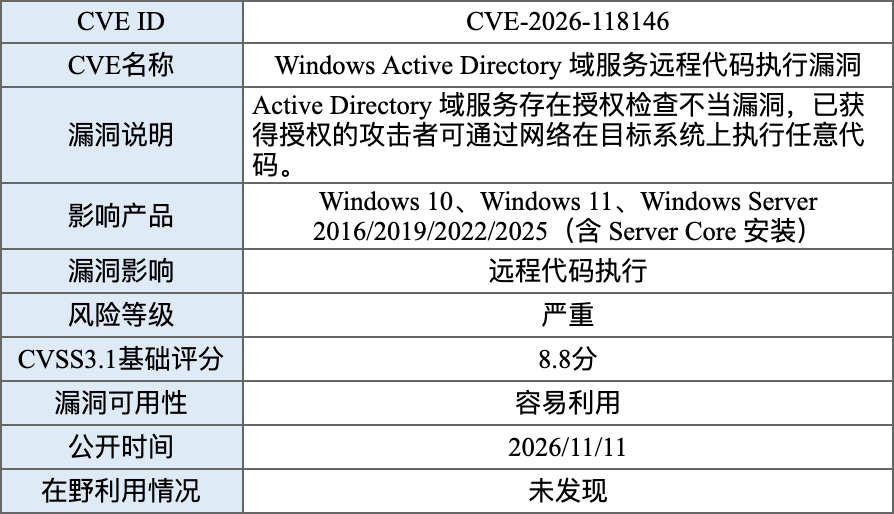
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-118146
3. CVE-2026-118148 Active Directory Domain Services Elevation of Privilege Vulnerability 权限提升漏洞
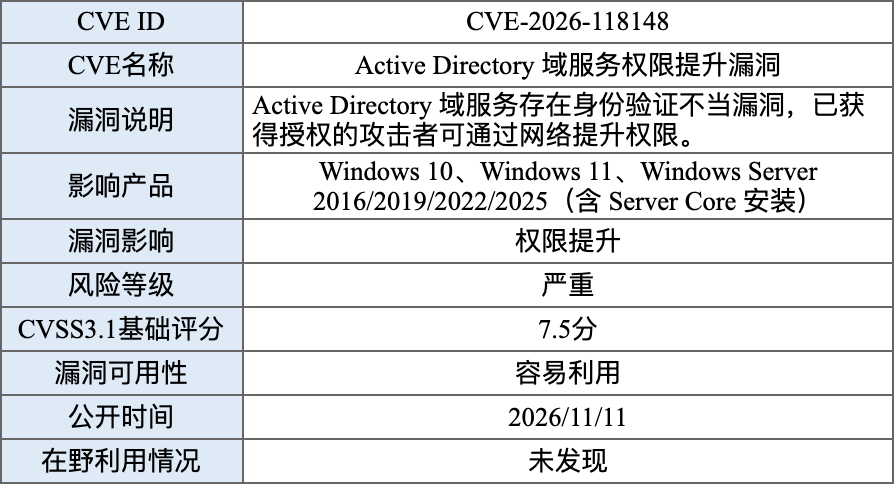
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-118148
4. CVE-2026-118207 Microsoft Exchange Server Remote Code Execution Vulnerability 远程代码执行漏洞
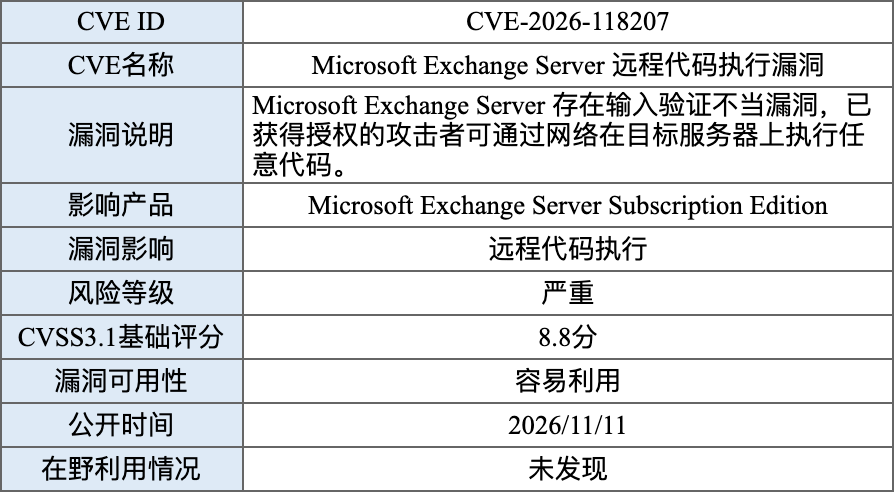
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-118207
5. CVE-2026-119952 Windows Schannel Remote Code Execution Vulnerability 远程代码执行漏洞
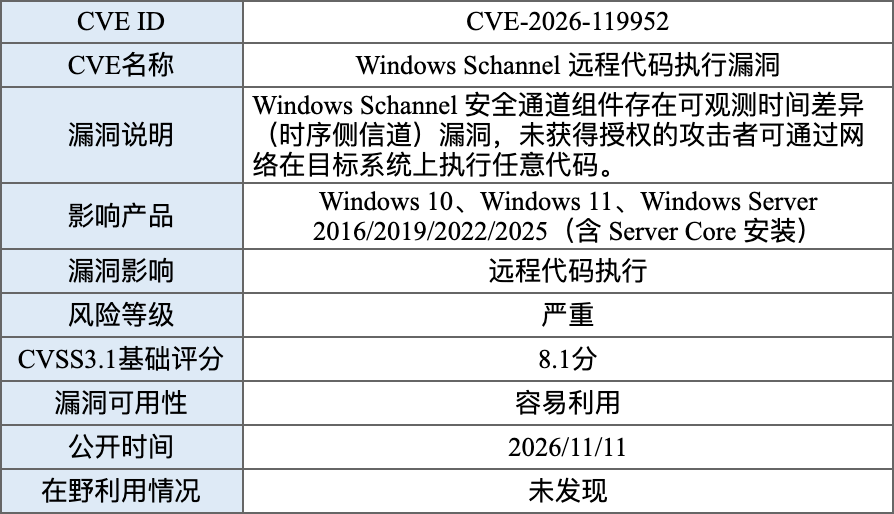
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-119952
6. CVE-2026-96077 Windows TCP/IP Denial of Service Vulnerability 拒绝服务漏洞
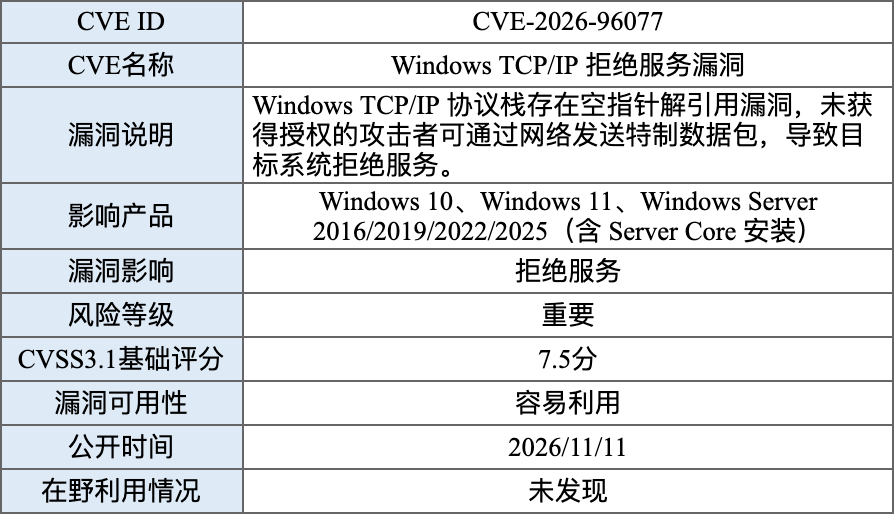
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-96077
7. CVE-2026-112970 Windows SMB Client Elevation of Privilege Vulnerability 权限提升漏洞
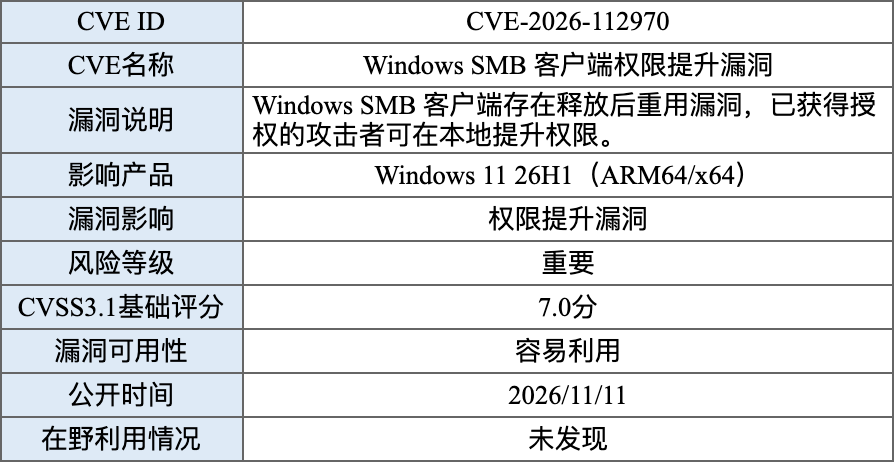
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-112970
8. CVE-2026-112791 Windows Print Spooler Components Elevation of Privilege Vulnerability 权限提升漏洞
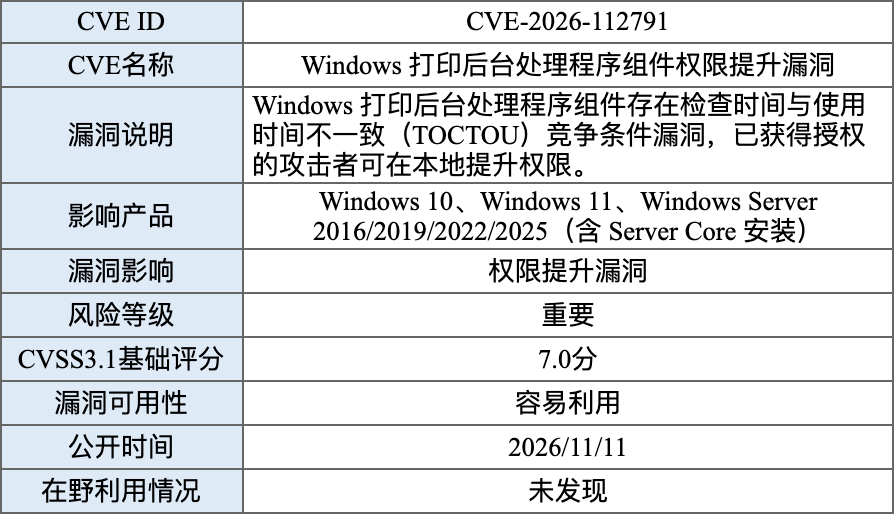
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-112791
9. CVE-2026-121662 Visual Studio Code Remote Code Execution Vulnerability 远程代码执行漏洞
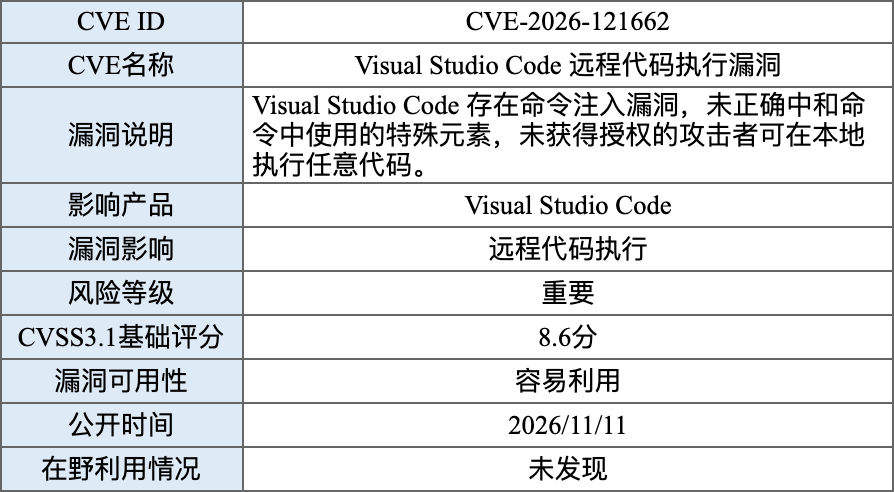
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-121662
10. CVE-2026-97013 Windows Shell Elevation of Privilege Vulnerability 权限提升漏洞
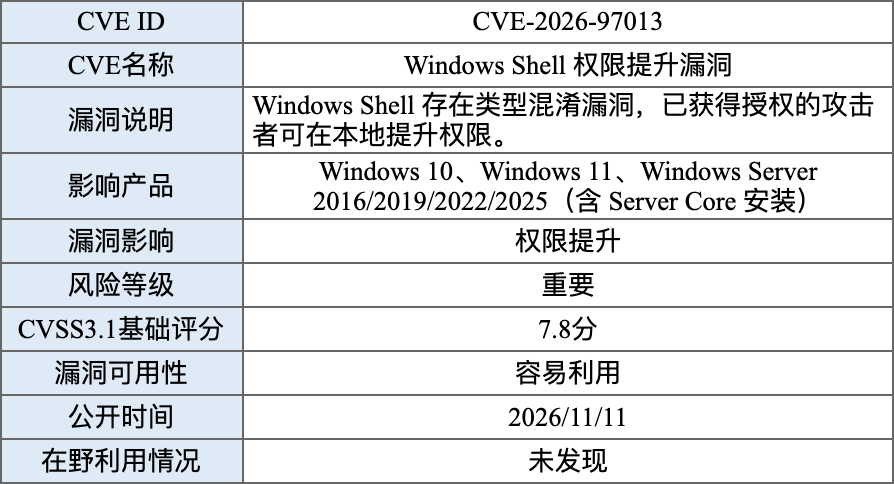
详情链接:https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-97013

防护措施
1.补丁更新

Windows自动更新
Windows系统在默认开启Microsoft Update状态下,可自动检测到可用更新并下载安装。 手动更新
如不能自动更新,可手动下载安装2026年11月份补丁,链接如下: https://msrc.microsoft.com/update-guide/releaseNote/2026-Nov
2.山石终端产品解决方案

山石智铠统一终端安全管理系统支持Windows 终端集中式补丁管理,可批量完成终端漏洞扫描与补丁安装升级操作,助力终端快速完成安全更新,降低漏洞攻击风险。

参考链接
https://msrc.microsoft.com/update-guide/releaseNote/2026-Nov https://msrc.microsoft.com/update-guide/vulnerability

连续两年|山石网科入选 Gartner®《云防火墙市场概览》报告 山石网科中标|贵州茅台集团财务有限公司 第九届可信计算产业发展论坛|山石网科:构建可信、可溯的AI安全新边界

山石网科是中国网络安全行业的技术创新领导厂商,由一批知名网络安全技术骨干于2007年创立,并以首批网络安全企业的身份,于2019年9月登陆科创板(股票简称:山石网科,股票代码:688030)。 现阶段,山石网科掌握30项自主研发核心技术,申请540多项国内外专利。山石网科于2019年起,积极布局信创领域,致力于推动国内信息技术创新,并于2021年正式启动安全芯片战略。2023年进行自研ASIC安全芯片的技术研发,旨在通过自主创新,为用户提供更高效、更安全的网络安全保障。目前,山石网科已形成了具备“全息、量化、智能、协同”四大技术特点的涉及基础设施安全、云安全、数据安全、应用安全、安全运营、工业互联网安全、信息技术应用创新、AI安全、安全服务、安全教育等10大类产品及服务,50余个行业和场景的完整解决方案。 
本次更新累计修复1094个微软产品安全漏洞
概述
零日漏洞详情
核心漏洞详情
防护措施
1.补丁更新
Windows自动更新
手动更新
2.山石终端产品解决方案
参考链接
连续两年|山石网科入选 Gartner®《云防火墙市场概览》报告 山石网科中标|贵州茅台集团财务有限公司 第九届可信计算产业发展论坛|山石网科:构建可信、可溯的AI安全新边界

